


情報セキュリティ
方針
アンリツグループは事業活動を行う上で、全てのステークホルダーの情報を適切に保護することが社会的責務であり、その情報が重要な資産であると認識しています。この考えを基に情報管理基本方針を制定し、セキュリティの維持・向上に努めています。
| 情報管理基本方針 |
|---|
アンリツグループ(以下「アンリツ」といいます。)は、誠と和と意欲をもって、“オリジナル&ハイレベル”な商品とサービスを提供する事業活動を行ううえで、顧客、株主・投資家、取引先、従業員などすべての関係者の情報を適切に保護することが社会的責務であり、また情報資産がアンリツおよびすべての関係者にとって重要な財産であると認識しています。アンリツは、ここに情報管理基本方針を定め、情報資産を適切に取扱い、その保護に万全を尽くすことを宣言します。
|
体制
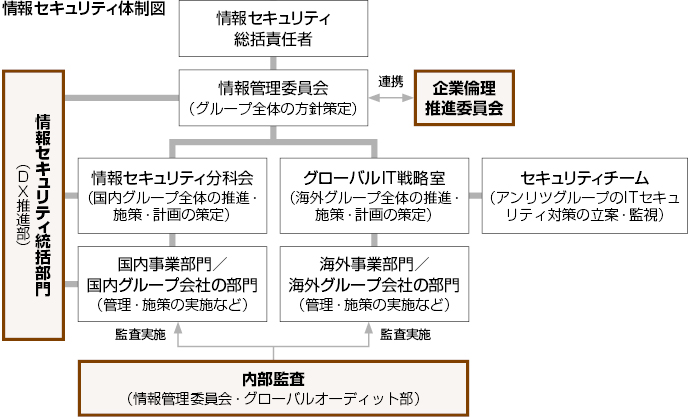
アンリツグループは、情報管理を徹底し、情報セキュリティ事故を未然に防止するための体制として、情報セキュリティ総括責任者を置くとともに、情報管理委員会を設けています。
情報セキュリティ総括責任者は、情報システム管理部門の担当役員がその任にあたり、情報管理委員会は各事業部門とグループ会社の担当役員で構成されています。国内グループにおいては、国内グループの代表者からなる情報セキュリティ分科会で、ポリシーの制定、施策の実行、従業員研修、インシデント発生時の対策と情報共有を行っています。海外グループ会社においては、地域統括会社のIT責任者がメンバーとなるグローバルIT戦略室を設け、セキュリティを含むIT統制の強化に取り組んでいます。
また、各リージョンのIT部門のセキュリティ担当者が参画するグローバルセキュリティチームを設置し、グローバルで統合されたITシステムのセキュリティ関連の開発・運用・管理を推進しています。
情報管理の実態に関する総括的な監査は情報管理委員会が行い、その結果を情報セキュリティ総括責任者に報告しています。
取り組み・活動実績
情報セキュリティの推進
■ 新たなセキュリティシステムの導入
企業におけるサプライチェーンのセキュリティリスクは重要な課題です。近年、サイバーセキュリティの脅威が増加していることから、企業はサプライチェーン全体での対策強化が求められています。
巧妙化するサイバー攻撃への対応として、日本国内で利用しているサーバーおよびPCを対象に、アンチウイルスソフトならびにメールスパムフィルタを強化し、グローバルで統一しました。これにより、検知力の向上に加え、運用効率および将来の拡張性の強化を図っています。
■ 従業員研修
アンリツグループは、セキュリティに対する意識向上のため、国内外グループ会社の役員と全従業員(正規従業員・嘱託・パート・アルバイト・派遣社員)を対象に、eラーニングによるセキュリティ研修を年に1回、実際の攻撃に似せた疑似メールによる訓練を2~3カ月に1回の頻度で実施しています。
■ BCP訓練の実施
近年、自然災害に加え、ランサムウェアをはじめとするサイバー攻撃が企業活動に深刻な影響を及ぼす事例が増加しています。アンリツグループは、こうしたリスク環境の変化に対応するため、事業継続計画(BCP)の実効性を継続的に検証・向上させる取り組みとして、定期的なBCP訓練を実施しています。2025年度は、サイバーインシデントを重視した内容へと訓練を拡充し、手順書に基づいた社内外への連絡および復旧作業が適切に実施できることを確認しました。
■ 生成AIの利用に関する取り組み
国内グループの従業員、派遣社員、協力会社従業員が生成AI技術を活用する場合、情報セキュリティ統括部門が承認した生成AIを使用することを原則としています。使用にあたっては、入力を禁止する情報や著作権・商標権確認を行うことなどを明記したガイドライン(社内規程)を遵守し、情報漏洩や知的財産侵害などの発生リスクを未然に防止しています。
セキュリティインシデントの発生と再発防止策対策
過去に発生した情報セキュリティインシデントを教訓として、多要素認証(MFA)の導入や従業員教育の強化、運用ルールの徹底などの再発防止策を継続的に実施しています。その結果、2025年度においては、国内外ともに同種のインシデントおよび個人情報漏洩につながるインシデントは発生していません。これらの取り組みが有効に機能しているものと認識しています。